ランサムウェア被害の実態と、いま確認したいシステムの備え
「自社は規模が小さいから、サイバー攻撃の標的にはならない」
そう考えている企業もあるかもしれません。
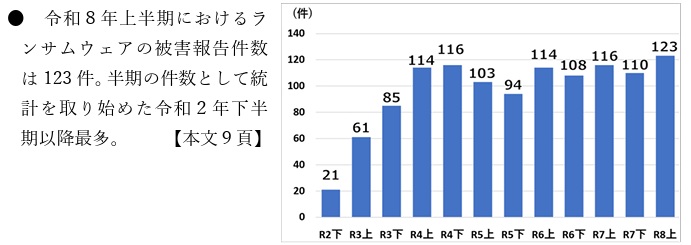
しかし、警察庁が公表した2026年上半期の統計では、企業・団体等から警察に報告されたランサムウェア被害は123件。統計を開始した2020年下半期以降、半期として最多となりました。
被害は大企業に限らず、中小企業にも及んでいます。
攻撃を受けてから対策を考えるのでは、事業への影響を抑えきれないことがあります。
まずは「自社のどこが外部につながっているか」「止まったときに業務を戻せるか」を確認しておくことが大切です。
被害は、暗号化だけでは終わらない
ランサムウェアは、データを使えない状態にして金銭を要求する攻撃です。近年は、データを暗号化するだけでなく、盗み出した情報の公開をほのめかして二重に脅す手口も確認されています。
警察庁の2026年上半期統計では、手口が判明した66件のうち61件が二重恐喝型でした。
バックアップは事業再開に欠かせない備えですが、情報が外部に持ち出されていれば、復元だけで問題が解決するとは限りません。
実際、同統計では、復旧費用の回答があった35件中21件が1,000万円以上で、復旧期間の回答48件中8件は2か月以上、13件は報告時点で復旧中でした。
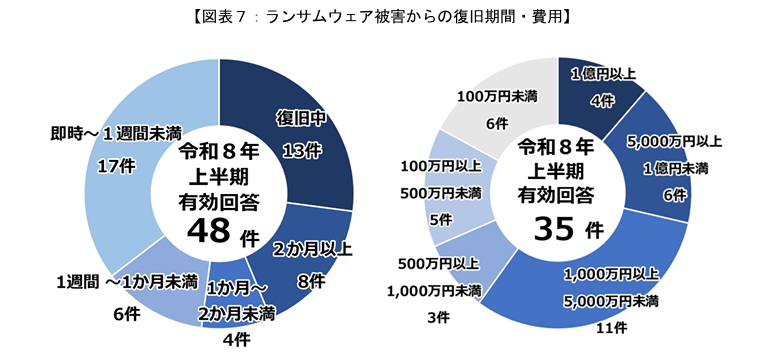
これらは回答のあった組織に限る数字です。すべての被害が同じ規模になるわけではありませんが、復旧には時間と費用がかかり得ることを示しています。
侵入口になりやすい機器を、把握できていますか
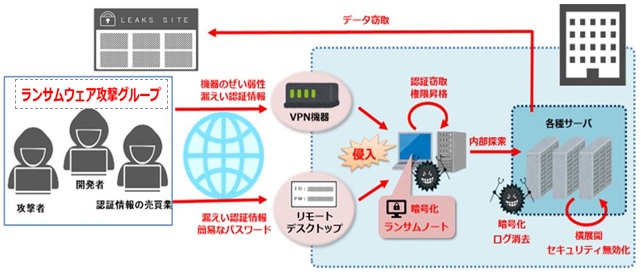
警察庁の資料では、被害組織へのアンケートで、侵入経路としてVPN機器が約半数を占めています。
これは被害組織へのアンケート結果であり、あらゆる攻撃全体の割合を示すものではありません。
それでも、社外から社内へ接続する機器や、インターネットからアクセスできるサーバーの管理が重要であることは明らかです。
機器やソフトウェアの更新が遅れていたり、管理者や保守会社が分からないまま使い続けていたりすると、修正が必要な弱点を見落とすおそれがあります。
サポート終了後の製品は、新たな脆弱性が見つかっても修正プログラムが提供されない場合があります。
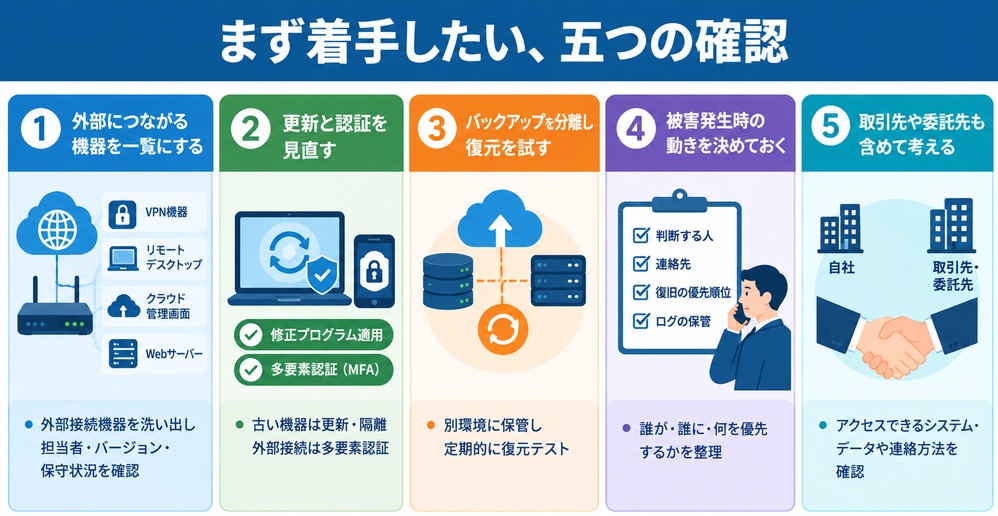
まず着手したい、五つの確認
- 外部につながる機器を一覧にする
VPN機器、リモートデスクトップ、クラウドの管理画面、Webサーバーなどを洗い出し、担当者・バージョン・保守状況を確認します。使っていない機器や、管理者が分からない機器も見つけましょう。 - 更新と認証を見直す
メーカーが提供する修正プログラムを適用し、サポート終了済みの機器は更新やネットワークからの隔離を検討します。外部からの接続には多要素認証を取り入れ、管理者権限を必要な人に絞ります。 - バックアップを分離し、復元を試す
バックアップを本番環境と同じ認証情報・ネットワークだけに依存させず、攻撃時に一緒に消されない保管方法を検討します。保存できていることだけでなく、実際に復元できることを定期的に確認します。 - 被害発生時の動きを決めておく
誰が状況を判断し、誰に連絡し、どの業務を優先して復旧するのかを整理します。ログの保管や端末・サーバーの異常を把握する仕組みも含め、社内外の連絡先を確認しておきましょう。 - 取引先や委託先も含めて考える
自社だけでなく、業務を委託している会社や接続を許可している取引先が関係する可能性もあります。どのシステム・データにアクセスできるのか、事故時にどう連絡するのかを確認しておくことが重要です。
古いシステムは「止められない」からこそ、計画を
古いシステムを使っていること自体が、ただちに被害を意味するわけではありません。
一方で、サポート切れ、外部ネットワークへの接続、仕様や担当者の不明確さが重なると、対策や復旧が難しくなることがあります。
たとえばWindows Server 2016は、2027年1月12日に延長サポートが終了する予定です。利用中の場合は、対象システムと連携先を確認し、移行や更新の計画を早めに検討しましょう。
延長セキュリティ更新は選択肢の一つですが、移行計画に代わる恒久的な対策ではありません。
すべてを一度に刷新する必要はありません。外部公開されているもの、サポート期限が近いもの、停止した場合の業務遂行への影響が大きいものから優先順位をつけ、現状を調べたうえで段階的に進める方法があります。
自社で管理し、検査許可を得たシステムについては、ローカルLLMをコードレビューや検査結果の分析に活用する方法もあります。
ただし、ローカルLLMでホワイトハッキングしたとしても、未知の脆弱性を確実に発見できるものではないことには注意が必要です。静的解析や依存関係の検査、専門家による確認と組み合わせ、検証環境で安全に実施することが重要です。
まとめ――備えの第一歩は、現状を知ること
2026年上半期のランサムウェア被害報告は半期として過去最多となり、中小企業も被害を受けています。
外部公開機器の棚卸し、脆弱性への対応、多要素認証、復元できるバックアップ、事故時の連絡体制。まずは自社でできていることと、確認が必要なことを整理してください。
当社では、既存システムの現行分析から、設計・開発・テスト・本番移行・運用支援まで、レガシーシステムのモダナイズを支援しています。
AIを活用したシステム受託開発では、PoC・プロトタイプから既存システムのリプレイス、保守運用までを対象とし、生成AIを活用しながら設計とレビューは人が担う体制で進めます。
詳しくは、当社の「生成AI活用ソリューション」をご覧ください。
https://si.ksc.co.jp/AI/index.html
「何から確認すべきか分からない」
「更新したいが、まず現状を把握したい」
このような段階でも、ご相談を受け付けております。お気軽にお声がけください。
参考資料
・警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」統計データおよび本編
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08kami_jousei_data.xlsx
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
・IPA「情報セキュリティ10大脅威 2026」
https://www.ipa.go.jp/security/10threats/10threats2026.html
・Microsoft「Planning ahead for Windows Server 2016 end of support」(2026年2月25日)
https://www.microsoft.com/en-us/windows-server/blog/2026/02/25/planning-ahead-for-windows-server-2016-end-of-support/
最後までお読みいただき、ありがとうございました。